Domain marder-schutz.de kaufen?
Wir ziehen mit dem Projekt
marder-schutz.de um.
Sind Sie am Kauf der Domain
marder-schutz.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain marder-schutz.de kaufen?
Was ist eine URL Woraus besteht eine URL?
Eine URL (Uniform Resource Locator) ist eine Zeichenfolge, die die Adresse eines bestimmten Ressourcen im Internet angibt, wie z.B. eine Webseite, ein Bild oder eine Datei. Eine URL besteht aus mehreren Teilen, darunter das Protokoll (z.B. http oder https), den Domainnamen (z.B. www.example.com) und den Pfad zur spezifischen Ressource auf dem Server. Optional können auch Portnummer, Anker und Abfrageparameter enthalten sein. Zusammen bilden diese Teile die vollständige Adresse, die es ermöglicht, eine bestimmte Ressource im Internet zu lokalisieren und abzurufen. **
Gehört der URL-Parameter in einer URL noch zur URL oder ist das dann schon eine URI?
Ein URL-Parameter gehört immer noch zur URL. Eine URL (Uniform Resource Locator) ist eine spezifische Art von URI (Uniform Resource Identifier), die eine Ressource im Internet identifiziert. Ein URL-Parameter wird verwendet, um zusätzliche Informationen oder Parameter an eine bestimmte URL anzuhängen, um die Anfrage genauer zu spezifizieren. **
Ähnliche Suchbegriffe für Url
Top-Angebote
Produkte zum Begriff Url:
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Was ist mit der URL in meiner URL-Suchleiste los?
Es ist schwierig, Ihre Frage ohne weitere Informationen zu beantworten. Es könnte verschiedene Gründe geben, warum etwas mit der URL in Ihrer URL-Suchleiste nicht stimmt. Es könnte ein Tippfehler vorliegen, die Webseite könnte nicht mehr existieren oder es könnte ein Problem mit Ihrem Internetverbindung oder Browser geben. **
-
Wie kann ich eine HTTP-URL in eine HTTPS-URL umwandeln?
Um eine HTTP-URL in eine HTTPS-URL umzuwandeln, musst du lediglich das "http://" am Anfang der URL durch "https://" ersetzen. Dadurch wird die Verbindung zur Website verschlüsselt und sicherer. Beachte jedoch, dass nicht alle Websites eine HTTPS-Version haben und möglicherweise nicht über eine sichere Verbindung verfügen. **
-
Was bedeutet URL öffnen?
"Was bedeutet URL öffnen?" Das Öffnen einer URL bedeutet, dass man eine bestimmte Webseite im Internet aufruft. Eine URL (Uniform Resource Locator) ist die Adresse einer Webseite, die im Browser eingegeben wird, um auf die entsprechende Webseite zuzugreifen. Durch das Öffnen einer URL wird die Verbindung zum Server hergestellt, auf dem die Webseite gehostet wird, und der Browser lädt dann den Inhalt der Webseite, den der Nutzer sehen möchte. Das Öffnen einer URL ermöglicht es den Nutzern, auf verschiedene Webseiten, Dokumente oder andere Ressourcen im Internet zuzugreifen. Es ist der erste Schritt, um Informationen im World Wide Web zu finden und zu nutzen. **
-
Was bedeutet URL eingeben?
URL steht für Uniform Resource Locator und ist die Adresse einer Webseite im Internet. Wenn man aufgefordert wird, eine URL einzugeben, bedeutet das, dass man die genaue Webadresse eingeben soll, um eine bestimmte Webseite zu besuchen. Eine URL besteht aus verschiedenen Teilen wie dem Protokoll (z.B. https://), dem Domainnamen (z.B. www.beispielwebseite.de) und dem Pfad zur spezifischen Seite oder Datei. Durch Eingabe der URL in die Adressleiste des Browsers gelangt man direkt zur gewünschten Webseite. Es ist wichtig, die URL korrekt einzugeben, um sicherzustellen, dass man auf die richtige Webseite gelangt. **


Was kostet eine URL?
Eine URL, auch bekannt als Uniform Resource Locator, ist die Adresse einer Webseite im Internet. Sie dient dazu, eine bestimmte Webseite zu identifizieren und aufzurufen. Die Kosten für eine URL können je nach Anbieter variieren. In der Regel kann man eine URL für eine jährliche Gebühr von einigen wenigen Euro bis hin zu mehreren hundert Euro registrieren. Es ist wichtig, eine vertrauenswürdige und zuverlässige Domain-Registratur zu wählen, um sicherzustellen, dass die URL korrekt registriert und verwaltet wird. Man sollte auch darauf achten, dass die gewünschte URL noch verfügbar ist, da beliebte und kurze Domain-Namen oft schon vergeben sind. **
Was bedeutet URL Wikipedia?
Die Abkürzung "URL" steht für "Uniform Resource Locator" und bezeichnet die Adresse einer Webseite im Internet. Wikipedia ist eine Online-Enzyklopädie, in der Informationen zu verschiedenen Themen gesammelt und dargestellt werden. Eine URL bei Wikipedia wäre also die spezifische Webadresse einer Seite innerhalb der Wikipedia-Website. Durch Eingabe der URL in einen Webbrowser gelangt man direkt zu der entsprechenden Seite auf Wikipedia. Insgesamt dient die URL dazu, Webseiten im Internet eindeutig zu identifizieren und aufzurufen. **
Top-Angebote
Produkte zum Begriff Url:
-
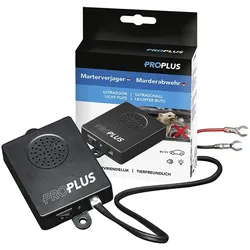
ProPlus 550312 Marderabwehr Ultraschall Abwehr Schutz MarderProPlus 550312 Marderabwehr Ultraschall Abwehr Schutz Marder Beschreibung: Effektive Ultraschall-Abwehr zur Vertreibung von Nagetierschädlingen wie Mardern, Mäusen und Ratten aus dem Motorraum eines Fahrzeugs Mardervertreibung durch hochfrequente Ultraschalltöne (über 20 kHz) geeignet für alle Fahrzeuge, Pkws, Motorräder, Traktoren, LKWs usw. mit einer 12-V-Batterie tierfreundlich durch Einsatz von Ultraschall und Lichtblitz Wichtige Hinweise: Bitte beachten Sie, dass die hochfrequenten Ultraschalltöne eine erhebliche Stressbelastung für Marder darstellen, die Marder weichen in der Regel dorthin aus, wo sie den unangenehmen Tönen nicht ausgesetzt sind es kann nicht garantiert können jedoch nicht gewährleisten, dass die Marder in sämtlichen Fällen vertrieben werden dieses Gerät nicht in feuchten Räumen einbauen und kein Wasser in das Gerät eindringen lassen das Gerät vor Staub und Schmutz schützen, um unnötige Schäden zu vermeiden wenn der Marder bzw. das Nagetier bereits Duftmarkierungen hinterlassen hat, müssen diese unbedingt durch eine gründliche Reinigung von Motor und Fahrzeug entfernt werden. Dies gilt auch für den Parkplatz, die Garage, den Carport usw. Falls diese Maßnahme nicht ergriffen wird, könnte der Marder bzw. das Nagetier möglicherweise das Bedürfnis verspüren, sein Revier zu verteidigen Funktionsweise des Geräts: Hochwirksames Ultraschallgerät für den Anschluss an das Bordnetz das Gerät enthält keine chemischen Rohstoffe und beeinträchtigt andere Geräte und Elektrogeräte nicht Ultraschall ist für Menschen nicht hörbar das Gerät sendet Ultraschalltöne mit einer Frequenz von über 20 kHz, um Nagetiere zuverlässig fernzuhalten das Gerät erkennt aufgrund der Vibrationen, dass das Fahrzeug gestartet wird. Die Betriebsanzeige blinkt rot und das Gerät wird ausgeschaltet. Wenn das Fahrzeug ausgeschaltet wird, vibriert das Fahrzeug nicht mehr und nach 90 Sekunden wird das Gerät eingeschaltet Einbau: 1. Verbinden Sie das schwarze Kabel mit dem Minuspol (-) und das rote Kabel mit dem Pluspol (+) der Autobatterie 2. Befestigen Sie das Gerät mit den mitgelieferten Nylon-Kabelbindern an anderen Kabeln 3. Schalten Sie die Stromversorgung und das Gerät mit dem Schalter ein. Die Betriebsanzeige (rote Leuchte) und die Funktionsanzeige (weiße Leuchte) leuchten 3 Sekunden auf 4. Das Gerät ist einsatzbereit und sendet einen Ultraschallton Technische Daten: Ultraschallfrequenz: 22 - 45 kHz Betriebsspannung: 12 V DC Stromverbrauch: 0,6 W Schalldruck: 90 dB Betriebstemperaturbereich: ca. -30 C bis 70 C Bestandteile des Gerätes: EIN/AUS-Schalter Ultraschall-Lautsprecher Betriebsanzeige Kabelanschluss Funktionsanzeige Kabel Achtung: 1. Im Inneren des Geräts befindet sich ein Vibrationssensor, der beim Schütteln des Geräts ein Geräusch erzeugt, dies ist normal 2. bei Überstrom kann eine Sicherung durchbrennen. Wenn das Gerät (alle Anzeigen) beim Anschließen und Einschalten nicht aufleuchtet, überprüfen Sie die Sicherung im roten Kabel und ersetzen Sie sie, wenn sie defekt ist (125W 500mA 250V) 3. unsachgemäßer Einbau kann einen Kurzschluss oder Stromschlag verursachen. Wir empfehlen, das Gerät von einem Fachmann einbauen zu lassen, um einen falschen Einbau zu vermeiden 4. wenn im Motorraum nach dem Einbau Spuren von Nagetieren gefunden werden, prüfen Sie die Betriebsanzeige. Berücksichtigen Sie dabei jedoch die Hinweise unter Punkt 213,99 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
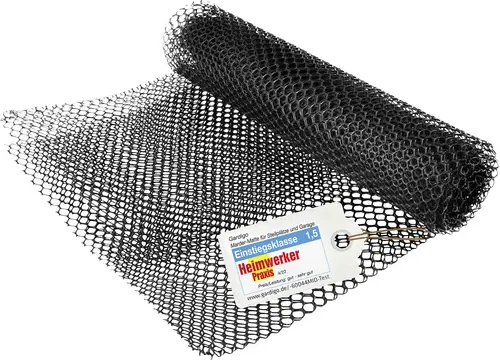
Gardigo Marderabwehr Funktionsart Abschreckung 1St.Beugen Sie kostspieligen Marderschäden an Ihrem Auto clever, tierfreundlich und einfach vor! Die GARDIGO Marder-Matte ist ein speziell entwickeltes Gitter, das unebene Oberflächen schafft, auf denen Marder extrem ungern laufen. Rollen Sie das Mardergitter einfach unter dem Motorraum auf Ihrem Parkplatz, in der Garage oder im Carport aus. Die Tiere werden diesen Bereich künftig meiden, und Ihre Kabel und Schläuche bleiben unversehrt.12,95 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist eine URL Woraus besteht eine URL?
Eine URL (Uniform Resource Locator) ist eine Zeichenfolge, die die Adresse eines bestimmten Ressourcen im Internet angibt, wie z.B. eine Webseite, ein Bild oder eine Datei. Eine URL besteht aus mehreren Teilen, darunter das Protokoll (z.B. http oder https), den Domainnamen (z.B. www.example.com) und den Pfad zur spezifischen Ressource auf dem Server. Optional können auch Portnummer, Anker und Abfrageparameter enthalten sein. Zusammen bilden diese Teile die vollständige Adresse, die es ermöglicht, eine bestimmte Ressource im Internet zu lokalisieren und abzurufen. **
-
Gehört der URL-Parameter in einer URL noch zur URL oder ist das dann schon eine URI?
Ein URL-Parameter gehört immer noch zur URL. Eine URL (Uniform Resource Locator) ist eine spezifische Art von URI (Uniform Resource Identifier), die eine Ressource im Internet identifiziert. Ein URL-Parameter wird verwendet, um zusätzliche Informationen oder Parameter an eine bestimmte URL anzuhängen, um die Anfrage genauer zu spezifizieren. **
-
Was ist mit der URL in meiner URL-Suchleiste los?
Es ist schwierig, Ihre Frage ohne weitere Informationen zu beantworten. Es könnte verschiedene Gründe geben, warum etwas mit der URL in Ihrer URL-Suchleiste nicht stimmt. Es könnte ein Tippfehler vorliegen, die Webseite könnte nicht mehr existieren oder es könnte ein Problem mit Ihrem Internetverbindung oder Browser geben. **
-
Wie kann ich eine HTTP-URL in eine HTTPS-URL umwandeln?
Um eine HTTP-URL in eine HTTPS-URL umzuwandeln, musst du lediglich das "http://" am Anfang der URL durch "https://" ersetzen. Dadurch wird die Verbindung zur Website verschlüsselt und sicherer. Beachte jedoch, dass nicht alle Websites eine HTTPS-Version haben und möglicherweise nicht über eine sichere Verbindung verfügen. **
Ähnliche Suchbegriffe für Url
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Referenzwerk Prävention und GesundheitsförderungReferenzwerk Prävention und Gesundheitsförderung , Grundlagen, Konzepte und Umsetzungsstrategien , Rakel > Autopflege & Aufbereitung , Auflage: 6., überarbeitete und erweiterte Auflage 2024, Erscheinungsjahr: 20240923, Produktform: Kartoniert, Redaktion: Hurrelmann, Klaus~Richter, Matthias~Stock, Stephanie, Auflage: 24006, Auflage/Ausgabe: 6., überarbeitete und erweiterte Auflage 2024, Seitenzahl/Blattzahl: 616, Abbildungen: 47 Abbildungen, Themenüberschrift: MEDICAL / Reference, Keyword: Gesundheitswesen; Krebs; Medizin; Methoden; Psychologie; Pädagogik; Soziale Arbeit; Weiterbildung, Fachschema: Gesundheitspsychologie~Psychologie / Gesundheitspsychologie~Pflegewissenschaft, Fachkategorie: Medizinstudium: Lehrbücher, Skripten, Prüfungsbücher, Nachschlagewerke, Warengruppe: HC/Medizin/Allgemeines, Lexika, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 246, Breite: 177, Höhe: 33, Gewicht: 1288, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,60,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Steinbach, Herlinde: Gesundheitsförderung und PräventionGesundheitsförderung und Prävention , für Pflege- und andere Gesundheitsberufe , Retuschestifte & Spray > Autopflege & Aufbereitung , Auflage: 6. Auflage, Erscheinungsjahr: 202210, Produktform: Kartoniert, Autoren: Steinbach, Herlinde, Edition: ADP, Auflage: 22006, Auflage/Ausgabe: 6. Auflage, Seitenzahl/Blattzahl: 240, Abbildungen: farbige Abbildungen, Keyword: Pflegeprozess; Gesundheits- und Krankenpflege; Gesundheitserziehung; Krankheitsentstehung; Gesundheitsmodell; WHO; Pflege; Beratung; Gesundheitsprozess; Public Health; Krankheit; Gesundheit, Fachschema: Gesundheitsberufe~Medizinalfachberufe~Medizin / Ratgeber (allgemein)~Pflege~Krankenpflege~Pflege / Krankenpflege, Thema: Optimieren, Warengruppe: HC/Medizin/Allgemeines, Lexika, Fachkategorie: Krankenpflege: Forschung und Lehre, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: facultas.wuv Universitäts, Verlag: facultas.wuv Universitäts, Verlag: facultas, Produktverfügbarkeit: 02, Länge: 234, Breite: 170, Höhe: 15, Gewicht: 585, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 7803400, Vorgänger EAN: 9783708915883 9783708912417 9783708906744 9783850767804 9783850766258, Alternatives Format EAN: 9783991116097, Herkunftsland: ÖSTERREICH (AT), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0020, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,28,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet URL öffnen?
"Was bedeutet URL öffnen?" Das Öffnen einer URL bedeutet, dass man eine bestimmte Webseite im Internet aufruft. Eine URL (Uniform Resource Locator) ist die Adresse einer Webseite, die im Browser eingegeben wird, um auf die entsprechende Webseite zuzugreifen. Durch das Öffnen einer URL wird die Verbindung zum Server hergestellt, auf dem die Webseite gehostet wird, und der Browser lädt dann den Inhalt der Webseite, den der Nutzer sehen möchte. Das Öffnen einer URL ermöglicht es den Nutzern, auf verschiedene Webseiten, Dokumente oder andere Ressourcen im Internet zuzugreifen. Es ist der erste Schritt, um Informationen im World Wide Web zu finden und zu nutzen. **
-
Was bedeutet URL eingeben?
URL steht für Uniform Resource Locator und ist die Adresse einer Webseite im Internet. Wenn man aufgefordert wird, eine URL einzugeben, bedeutet das, dass man die genaue Webadresse eingeben soll, um eine bestimmte Webseite zu besuchen. Eine URL besteht aus verschiedenen Teilen wie dem Protokoll (z.B. https://), dem Domainnamen (z.B. www.beispielwebseite.de) und dem Pfad zur spezifischen Seite oder Datei. Durch Eingabe der URL in die Adressleiste des Browsers gelangt man direkt zur gewünschten Webseite. Es ist wichtig, die URL korrekt einzugeben, um sicherzustellen, dass man auf die richtige Webseite gelangt. **
-
Was kostet eine URL?
Eine URL, auch bekannt als Uniform Resource Locator, ist die Adresse einer Webseite im Internet. Sie dient dazu, eine bestimmte Webseite zu identifizieren und aufzurufen. Die Kosten für eine URL können je nach Anbieter variieren. In der Regel kann man eine URL für eine jährliche Gebühr von einigen wenigen Euro bis hin zu mehreren hundert Euro registrieren. Es ist wichtig, eine vertrauenswürdige und zuverlässige Domain-Registratur zu wählen, um sicherzustellen, dass die URL korrekt registriert und verwaltet wird. Man sollte auch darauf achten, dass die gewünschte URL noch verfügbar ist, da beliebte und kurze Domain-Namen oft schon vergeben sind. **
-
Was bedeutet URL Wikipedia?
Die Abkürzung "URL" steht für "Uniform Resource Locator" und bezeichnet die Adresse einer Webseite im Internet. Wikipedia ist eine Online-Enzyklopädie, in der Informationen zu verschiedenen Themen gesammelt und dargestellt werden. Eine URL bei Wikipedia wäre also die spezifische Webadresse einer Seite innerhalb der Wikipedia-Website. Durch Eingabe der URL in einen Webbrowser gelangt man direkt zu der entsprechenden Seite auf Wikipedia. Insgesamt dient die URL dazu, Webseiten im Internet eindeutig zu identifizieren und aufzurufen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.